La porte d’entrée reste le point d’accès privilégié lors d’une effraction. Face à ce constat, le marché des serrures de haute sécurité évolue rapidement, porté par des innovations qui mêlent résistance mécanique et technologies numériques. Le cadre normatif lui-même se transforme : la certification A2P classique, centrée sur la robustesse physique, coexiste désormais avec de nouvelles exigences liées aux vulnérabilités informatiques des serrures connectées.
Certification A2P@ et risques numériques : ce que change l’évaluation du CNPP
La certification A2P, délivrée par le CNPP, classe les serrures selon leur résistance à l’effraction mécanique. Trois niveaux existent, du plus accessible au plus résistant. Ce référentiel a longtemps suffi à orienter les choix des particuliers et des assureurs.
La certification A2P@ intègre désormais les attaques numériques dans son périmètre. Elle évalue la serrure connectée dans sa globalité : mécanisme physique, protocoles de communication et couche logicielle. Un produit certifié A2P@ a donc été testé contre des tentatives de forçage classiques, mais aussi contre des intrusions via le réseau ou l’application de pilotage.
Pour les particuliers qui envisagent d’les solutions de Serrurerie Valbusa permettent de repérer des équipements conformes à ces standards récents, qu’il s’agisse de serrures multipoints traditionnelles ou de modèles connectés.
Les retours terrain divergent sur ce point : tous les installateurs ne maîtrisent pas encore les spécificités de cette certification mixte. Vérifier directement le référentiel et la liste des produits certifiés auprès du CNPP reste la démarche la plus fiable avant tout achat.
Cyber Resilience Act : nouvelles obligations pour les serrures connectées en Europe
Le Cyber Resilience Act (CRA) européen impose aux fabricants d’objets connectés des obligations en matière de cybersécurité. Les serrures connectées entrent dans son champ d’application dès lors qu’elles intègrent des éléments numériques reliés à un appareil ou à un réseau.
Concrètement, les fabricants devront assurer un suivi des vulnérabilités logicielles et fournir des mises à jour de sécurité pendant toute la durée de vie raisonnable du produit. Ce point mérite attention : une serrure connectée sans mises à jour devient une faille au bout de quelques années, même si son mécanisme physique reste intact.
La question de la durée de support logiciel est rarement abordée au moment de l’achat. Un cylindre mécanique certifié A2P fonctionne pendant des décennies sans intervention. Une serrure connectée, elle, dépend de la pérennité du fabricant et de sa politique de maintenance logicielle.
Ce que le CRA ne résout pas
Le règlement fixe un cadre, mais les données disponibles ne permettent pas encore de mesurer son impact réel sur la qualité des produits commercialisés. Les premiers effets concrets dépendront de la rigueur des contrôles et des sanctions appliquées aux fabricants non conformes.
Serrure connectée et assurance habitation : le piège du cylindre remplacé
Installer une serrure connectée ne garantit pas automatiquement le maintien des conditions de son contrat d’assurance. La distinction technique est la suivante :
- Une serrure connectée posée en applique conserve le cylindre existant. Si ce cylindre était certifié, la certification de l’ensemble reste en principe valide.
- Un modèle qui remplace le cylindre d’origine peut faire disparaître la certification de l’équipement initial. L’assureur peut alors considérer que la porte ne répond plus aux exigences du contrat.
- Le critère déterminant n’est pas la marque ou le type de serrure, mais la conformité de l’ensemble installé avec les conditions particulières du contrat d’assurance.
Avant toute installation, relire les conditions particulières de son assurance habitation s’impose. Certains contrats exigent explicitement une serrure multipoints certifiée A2P. D’autres se contentent d’une mention plus vague sur le niveau de protection. Dans tous les cas, contacter son assureur pour valider la compatibilité évite les mauvaises surprises en cas de sinistre.
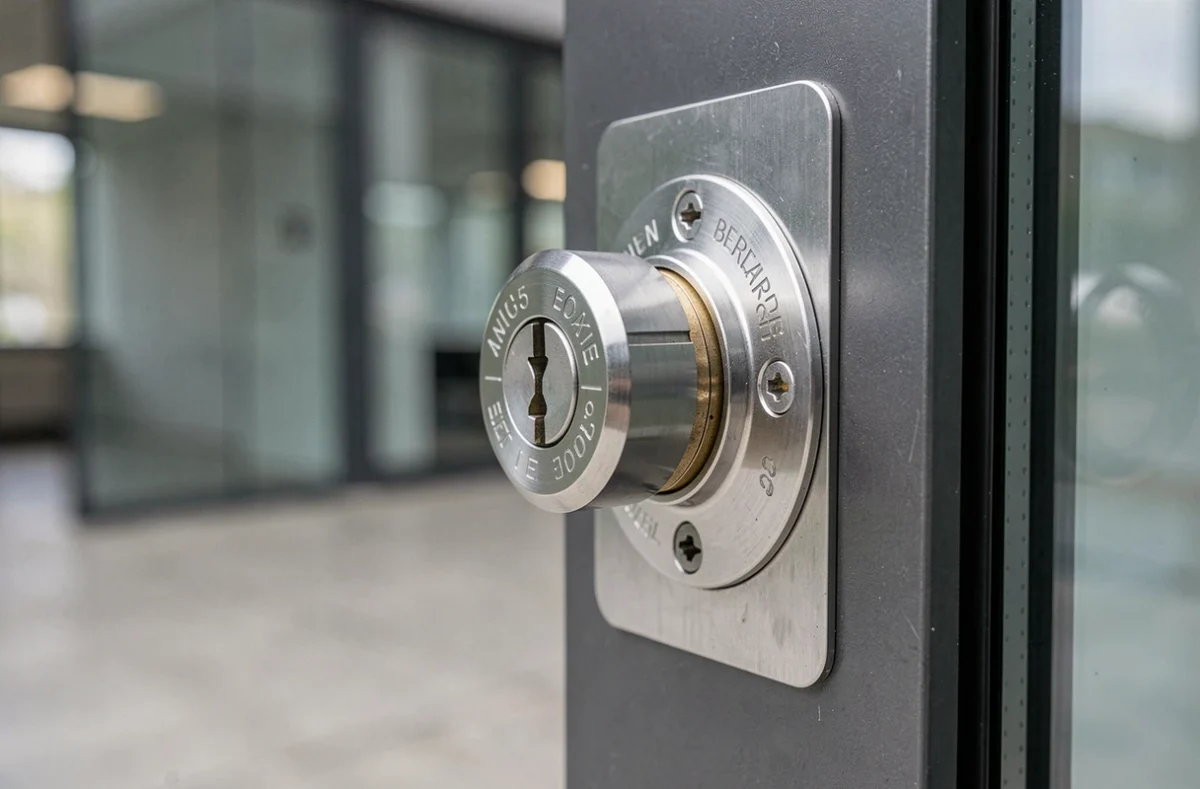
Protection mécanique et protection numérique : deux évaluations distinctes
Les recommandations récentes insistent sur un point souvent négligé : la résistance physique et la sécurité informatique d’une serrure connectée doivent être évaluées séparément. Une serrure peut obtenir un excellent niveau de résistance au crochetage tout en utilisant un protocole Bluetooth obsolète, vulnérable à une interception.
Les critères à vérifier se répartissent en deux catégories :
- Sur le plan mécanique : niveau de certification A2P (une, deux ou trois étoiles), nombre de points de verrouillage, qualité du cylindre et résistance au perçage.
- Sur le plan numérique : protocole de communication utilisé (Bluetooth, Wi-Fi, Zigbee), chiffrement des échanges entre la serrure et l’application, fréquence des mises à jour logicielles et politique de support du fabricant.
- Sur le plan assurantiel : compatibilité de l’ensemble (serrure, cylindre, porte) avec les exigences du contrat, et non pas certification isolée d’un composant.
Cette double grille de lecture reste peu répandue chez les consommateurs. La majorité des guides d’achat se concentrent sur le confort d’usage (ouverture par smartphone, partage d’accès temporaires) sans détailler la robustesse du chiffrement ou la durée de support logiciel promise par le fabricant.
Serrure multipoints ou serrure connectée : pas toujours un choix binaire
Certains dispositifs permettent d’ajouter une couche connectée à une serrure multipoints déjà certifiée, sans remplacer le cylindre. Cette approche hybride conserve le niveau de protection mécanique tout en ajoutant la gestion d’accès à distance. Elle limite aussi le risque de perdre la conformité assurantielle.
En revanche, ces solutions hybrides dépendent de la compatibilité entre le cylindre existant et le module connecté. Tous les formats de cylindre ne sont pas pris en charge, et l’installation peut nécessiter l’intervention d’un serrurier qualifié pour garantir un fonctionnement correct.
Le marché des serrures de haute sécurité se trouve à la croisée de deux logiques : la robustesse physique éprouvée depuis des décennies et la sécurité numérique, plus récente et encore en cours de structuration. Le Cyber Resilience Act et la certification A2P@ posent des jalons, mais le choix final repose sur la vérification de chaque composant (mécanique, logiciel, assurantiel) plutôt que sur une promesse marketing globale.